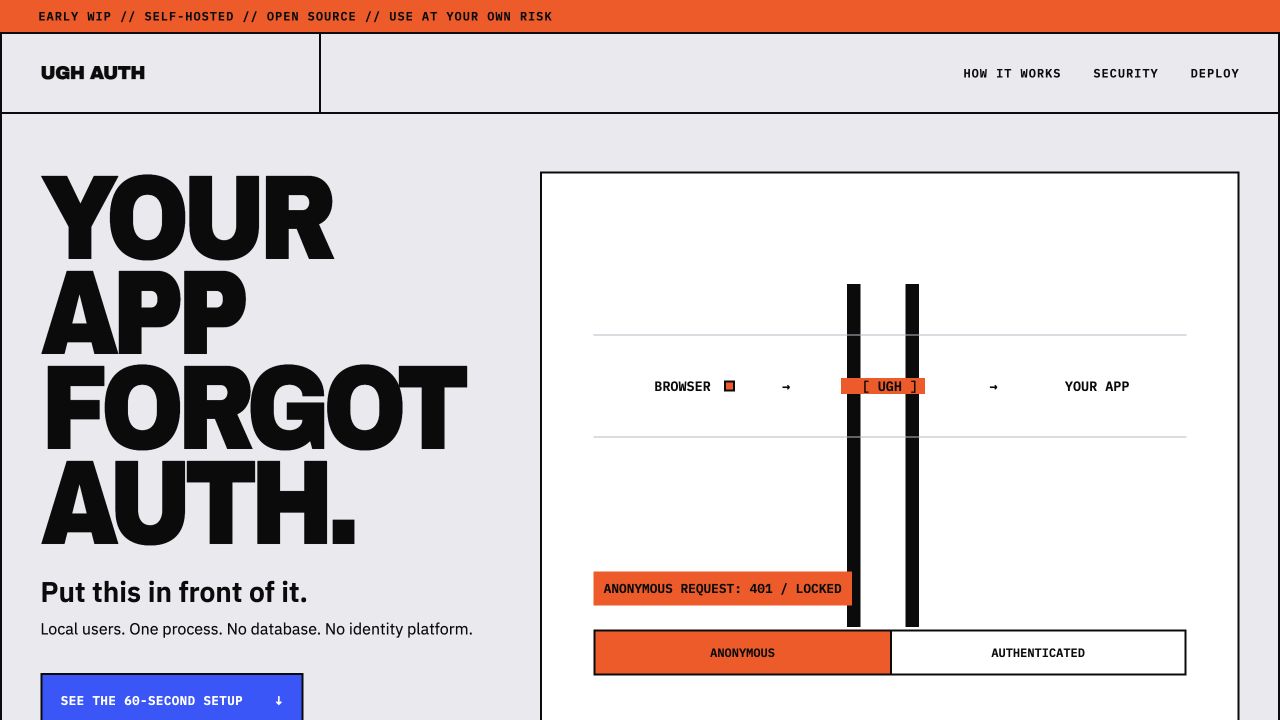
Ugh Auth
Une couche de contrôle d’accès pour les applications auto-hébergées, y compris leur trafic HTTP et WebSocket.
Illustration conceptuelle générée par IA
Problème et contexte
Les applications auto-hébergées ont besoin d’une frontière d’authentification claire, sans lier chaque application à la même implémentation interne.
Ma contribution
Développé des sessions propres à chaque site, l’authentification déléguée et un proxy HTTP/WebSocket pour les applications qui ont besoin d’une couche de contrôle d’accès.
Choix et compromis
Bloquer l’accès en cas d’authentification invalide ou de configuration locale dangereuse.
Traiter explicitement les limites de configuration et du proxy, avec des tests de régression sur les principaux cas d’échec.
Garder une passerelle assez petite pour fonctionner dans un seul processus local.
Utiliser des fichiers de configuration et des sessions liées à chaque site, sans ajouter de service de comptes hébergé ni de base de données. Séparer la page de présentation sans framework du runtime d’authentification.
Résultat
Une petite passerelle d’authentification avec sessions propres à chaque site et proxy HTTP/WebSocket, accompagnée d’une page de présentation interactive qui explique le parcours d’une requête.
Autres visuels